12 de agosto de 2026
Por qué merece la pena atacar un puerto
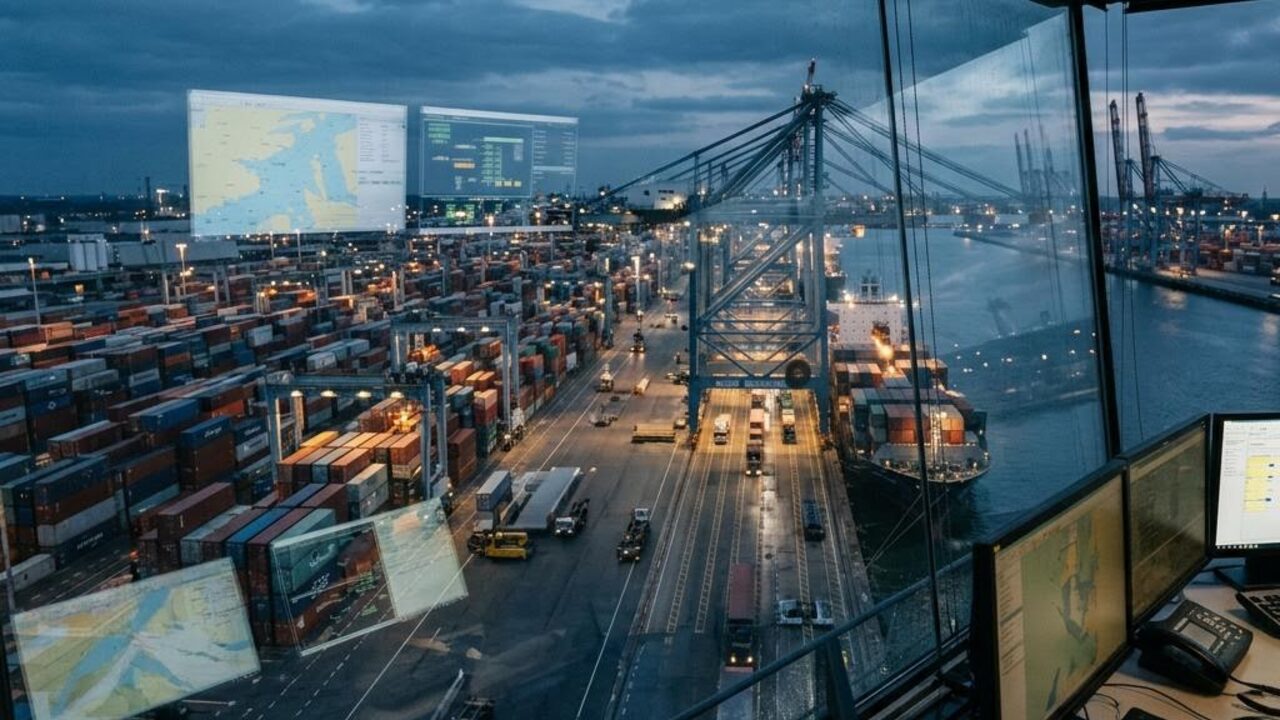
Una terminal de contenedores es un punto de estrangulamiento nacional disfrazado de sitio logístico. Interrumpa las grúas, el sistema operativo de la terminal que asigna a cada contenedor un lugar, o las puertas que dejan entrar y salir a los camiones, y el efecto se propaga por las cadenas de suministro en un día y por una economía nacional en una semana. Eso es lo que hace a los puertos atractivos tanto para la extorsión criminal como para la presión estatal: un adversario no necesita hundir nada ni traspasar una valla perimetral. Detener el flujo de contenedores es influencia por sí solo, y puede aplicarse desde un teclado.
El puerto es un entorno de TO con distintivo de TI
La seguridad portuaria se plantea a menudo como si el riesgo fuera la red corporativa y la base de datos aduanera. Los sistemas de consecuencia son operativos: las grúas de muelle y de patio, los pórticos automotores y los equipos cada vez más automatizados, el sistema operativo de la terminal que lo coreografía todo, y el control industrial tras los servicios de combustible, energía y carga refrigerada. Estos funcionan sobre tecnología de control duradera de proveedores especializados, integrada bajo plazos comerciales, y conectada con las navieras, las aduanas, las empresas de transporte y los fabricantes de equipos. Las interfaces que hacen eficiente a un puerto moderno son las mismas que un intruso usa para alcanzar la maquinaria.
Defender a través de dueños que no le rinden cuentas
La verdad incómoda de la ciberseguridad portuaria es que ninguna autoridad única controla todo el recinto. La autoridad portuaria, los operadores de terminal, las navieras, las empresas de transporte y los proveedores de equipos poseen cada uno una parte, y a un atacante solo le hace falta el más débil de ellos. Por eso la defensa práctica empieza por el trabajo poco lucido: un inventario de los sistemas de control y de cada parte que los toca, la segmentación entre el sistema operativo de la terminal y el control de grúas y procesos por debajo de él, un acceso remoto intermediado y auditado para los proveedores que mantienen los equipos automatizados, y una monitorización ajustada al ritmo previsible de un muelle en actividad, donde una orden fuera de horario a una grúa destaca con nitidez.
Mantener los contenedores en movimiento bajo ataque
A los puertos se les juzga por el rendimiento, de modo que el plan para la operación degradada importa tanto como el perímetro. ¿Puede la terminal recurrir al control manual o local de las grúas? ¿Pueden aún rastrearse y liberarse los contenedores cuando el sistema operativo de la terminal está fuera de servicio o es sospechoso? ¿Se prueban las copias de seguridad de ese sistema con una restauración real en lugar de darse por supuestas? Una terminal que ha ensayado operar despacio y a mano, en lugar de detenerse por completo, niega al atacante la parada limpia que hace rentable la extorsión y mantiene abierta una arteria comercial nacional mientras se contiene la intrusión.
Qué significa esto para operadores de puertos y terminales
Lo que merece defenderse en un puerto es el flujo de contenedores, no el servidor de archivos, porque detener ese flujo es una influencia que un adversario puede aplicar sin cruzar nunca la valla. La ventaja recae en los operadores que tratan la terminal como el entorno de TO que es: inventariar las grúas, el sistema operativo de la terminal y el control industrial por debajo de ellos, segmentar esas capas, intermediar el acceso remoto de los proveedores y monitorizar frente al ritmo constante de un muelle en actividad. Como un puerto es un mosaico de dueños que no se rinden cuentas entre sí, la defensa ha de coordinarse entre la autoridad, las terminales, las navieras y los fabricantes de equipos, y ha de incluir una forma ensayada de seguir moviendo contenedores a mano cuando no puede confiarse en el sistema operativo. Abastecido a través de un único canal responsable, con la localización y el apoyo en la región definidos por programa, sujeto al control de exportaciones y a las aprobaciones de uso final, la terminal mantiene el comercio en movimiento cuando importa.
