12 août 2026
Pourquoi un port vaut la peine d'être attaqué
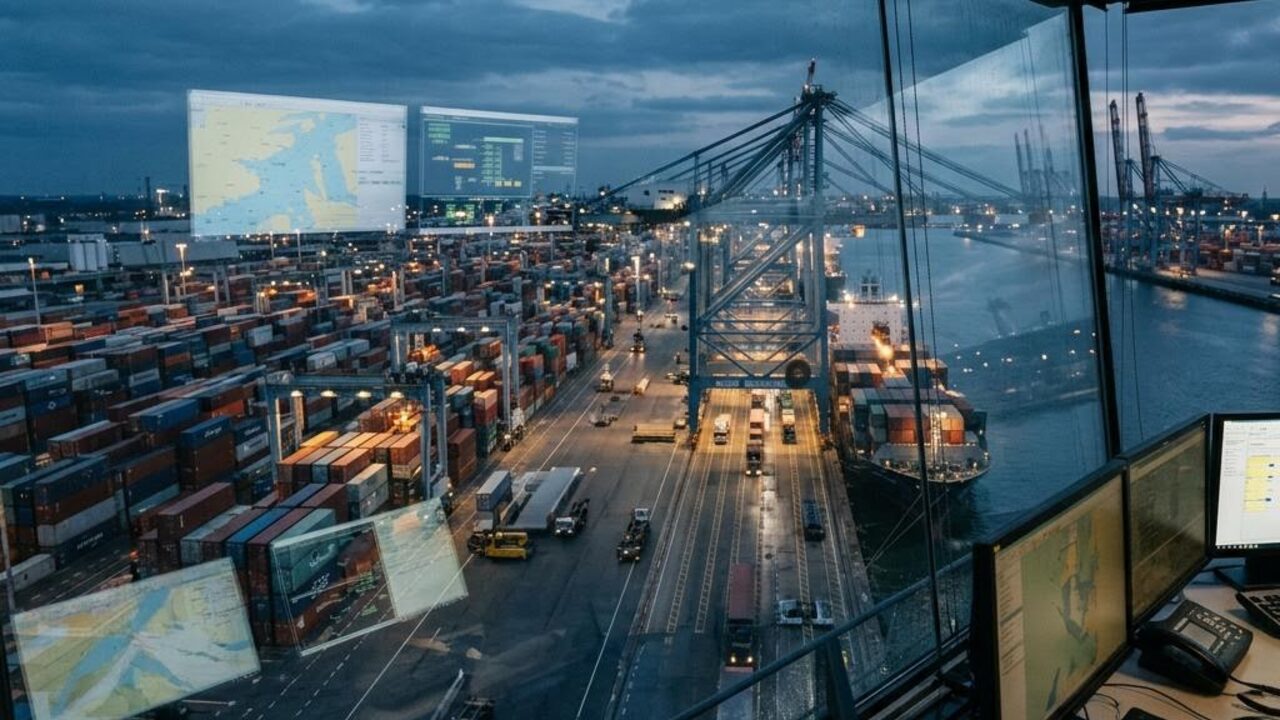
Un terminal à conteneurs est un point de passage national déguisé en site logistique. Interrompez les grues, le système d'exploitation du terminal qui attribue une place à chaque conteneur, ou les portails qui laissent entrer et sortir les camions, et l'effet se propage aux chaînes d'approvisionnement en une journée et à une économie nationale en une semaine. Voilà ce qui rend les ports attrayants tant pour l'extorsion criminelle que pour la pression d'État : un adversaire n'a besoin ni de couler quoi que ce soit ni de franchir une clôture. Stopper le flux de conteneurs est un levier en soi, et il peut s'actionner depuis un clavier.
Le port est un environnement OT sous une étiquette informatique
La sécurité portuaire est souvent cadrée comme si le risque tenait au réseau bureautique et à la base de données douanière. Les systèmes qui portent à conséquence sont opérationnels : grues de quai et de parc, portiques et équipements de plus en plus automatisés, le système d'exploitation du terminal qui chorégraphie l'ensemble, et le contrôle industriel derrière les services de carburant, d'énergie et de cargaison réfrigérée. Ils reposent sur des technologies de contrôle à longue durée de vie de fournisseurs spécialisés, intégrées sous contrainte de délais commerciaux, et connectées aux compagnies maritimes, aux douanes, aux transporteurs routiers et aux fabricants d'équipements. Les interfaces qui rendent un port moderne efficace sont les mêmes que celles qu'un intrus emprunte pour atteindre les machines.
Défendre entre des propriétaires qui ne dépendent pas de vous
La vérité inconfortable de la cybersécurité portuaire est qu'aucune autorité unique ne contrôle l'ensemble du domaine. L'autorité portuaire, les exploitants de terminaux, les compagnies maritimes, les transporteurs routiers et les fournisseurs d'équipements possèdent chacun une pièce, et un attaquant n'a besoin que du plus faible d'entre eux. La défense pratique commence donc par le travail ingrat : un inventaire des systèmes de contrôle et de chaque partie qui les touche, une segmentation entre le système d'exploitation du terminal et le contrôle des grues et des procédés en dessous, un accès distant intermédié et audité pour les fournisseurs qui entretiennent les équipements automatisés, et une surveillance accordée au rythme prévisible d'un quai en activité, où une commande adressée à une grue hors des heures ouvrées ressort nettement.
Garder les conteneurs en mouvement sous attaque
Les ports sont jugés sur le débit ; le plan de fonctionnement dégradé importe donc autant que le périmètre. Le terminal peut-il repasser en commande de grue manuelle ou locale ? Les conteneurs peuvent-ils encore être suivis et libérés quand le système d'exploitation du terminal est hors ligne ou suspect ? Les sauvegardes de ce système sont-elles testées par une véritable restauration plutôt que supposées ? Un terminal qui s'est entraîné à fonctionner lentement à la main, plutôt qu'à s'arrêter complètement, refuse à l'attaquant l'arrêt net qui rend l'extorsion payante et maintient ouverte une artère commerciale nationale pendant que l'intrusion est contenue.
Ce que cela signifie pour les exploitants de ports et de terminaux
Ce qui vaut la peine d'être défendu dans un port, c'est le flux de conteneurs, non le serveur de fichiers, car stopper ce flux est un levier qu'un adversaire peut actionner sans jamais franchir la clôture. L'avantage revient aux exploitants qui traitent le terminal pour l'environnement OT qu'il est : inventorier les grues, le système d'exploitation du terminal et le contrôle industriel en dessous, segmenter ces couches, intermédier l'accès distant des fournisseurs, et surveiller au regard du rythme régulier d'un quai en activité. Parce qu'un port est une mosaïque de propriétaires qui ne dépendent pas les uns des autres, la défense doit être coordonnée entre l'autorité, les terminaux, les compagnies et les fabricants d'équipements, et elle doit inclure un moyen répété de continuer à déplacer des conteneurs à la main quand on ne peut plus se fier au système d'exploitation. Acquise par un canal unique et responsable, avec localisation et soutien en région définis par programme, sous réserve des contrôles à l'exportation et des approbations d'utilisation finale, le terminal maintient le commerce en mouvement quand cela compte.
