12 août 2026
Le problème change lorsqu'il y a plusieurs coques
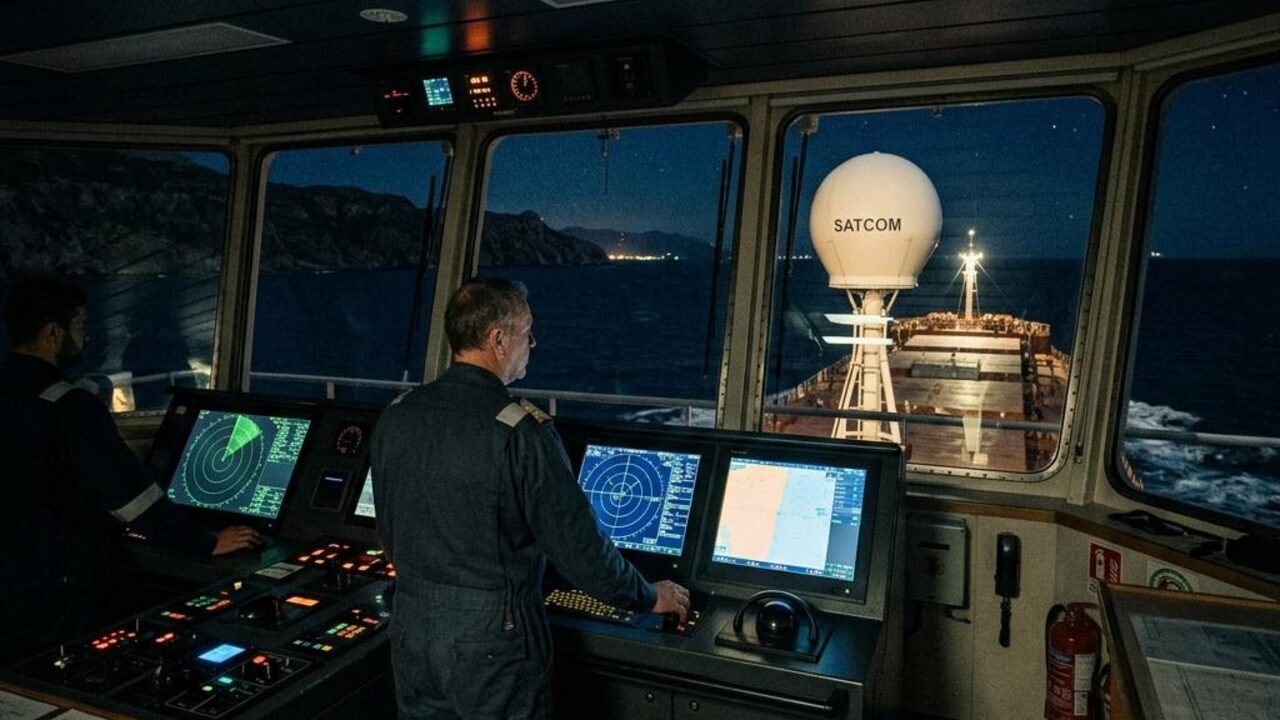
Un unique navire bien sécurisé prouve que c'est faisable. Une flotte est un problème différent, car les navires jumeaux partagent d'ordinaire la même construction intégrée : la même suite de navigation, les mêmes systèmes de contrôle, les mêmes comptes de fournisseurs et souvent les mêmes configurations par défaut. Cette communauté est efficace à exploiter et dangereuse à défendre, puisqu'une faiblesse trouvée sur une coque existe sur toutes, et qu'une technique efficace contre l'une l'est contre la classe entière. L'unité de risque n'est plus le navire. C'est la conception partagée par toute la flotte.
De la visibilité sur des navires que vous ne voyez pas
Un armateur ne peut défendre ce qu'il ne peut observer, et les navires passent une grande partie de leur vie hors de portée fiable. La sécurité réseau de flotte repose sur le fait de savoir, pour chaque coque, quels systèmes sont à bord, dans quel état logiciel, avec quels comptes d'accès distant ouverts, sans présupposer une connexion permanente pour le recueillir. Cela suppose que chaque bâtiment tienne son propre registre et surveille localement, puis se réconcilie avec la terre lorsqu'une liaison est disponible, plutôt qu'une console à terre qui devient aveugle dès qu'un navire sort de couverture. L'objectif est une image d'ensemble de la flotte assemblée à partir de navires capables chacun de tenir seul.
Pousser le changement vers une flotte mobile et déconnectée
Gérer une flotte, c'est modifier de nombreux navires, et les mécanismes qui rendent cela facile sont ceux mêmes qu'un attaquant adorerait posséder. Gestion centralisée, mises à jour à distance et accès partagé des fournisseurs sont efficaces précisément parce qu'ils atteignent chaque coque ; ils exigent donc un contrôle strict : mises à jour signées et vérifiées, accès intermédié et limité dans le temps plutôt que permanent, et un moyen de livrer le changement par support contrôlé quand un bâtiment n'a aucune liaison utilisable. Une compromission du canal de gestion de flotte est une compromission de la flotte, raison pour laquelle ce canal mérite plus de protection que les systèmes de n'importe quel navire isolé.
Une faiblesse, une correction, appliquée partout
La récompense de traiter la flotte comme l'unité de défense est que les remèdes passent à l'échelle comme le font les menaces. Un défaut trouvé sur un bâtiment devient une norme de durcissement appliquée à toute la classe ; une réponse répétée éprouvée sur un équipage devient l'exercice que tout équipage connaît ; une configuration de référence imposée centralement ferme la même porte sur chaque coque. Les flottes qui gèrent ainsi la sécurité transforment leur communauté d'une vulnérabilité partagée en une défense partagée, et cessent de redécouvrir le même problème un navire à la fois.
Ce que cela signifie pour les exploitants de flottes
Dès qu'il y a plus d'une coque, l'unité de risque est la conception partagée, non le navire isolé, car une construction commune signifie un défaut commun et une seule technique fonctionne contre toute la classe. L'avantage revient aux exploitants qui bâtissent une visibilité à l'échelle de la flotte à partir de bâtiments capables chacun de surveiller et de tenir leur propre registre sans présupposer une liaison active, puis qui protègent le canal de gestion atteignant chaque coque comme leur actif le plus sensible : mises à jour signées, accès intermédié et limité dans le temps, et un moyen de pousser le changement par support contrôlé vers des navires hors de portée. Bien menée, cette démarche transforme la communauté en avantage, car une correction trouvée une fois s'applique partout. Acquise par un canal unique et responsable, avec localisation et formation des équipages définies par programme, sous réserve des contrôles à l'exportation et des approbations d'utilisation finale, la flotte se défend comme une flotte plutôt qu'un navire à la fois.
