
5 de mayo de 2026
Qué es SCADA y por qué está expuesto
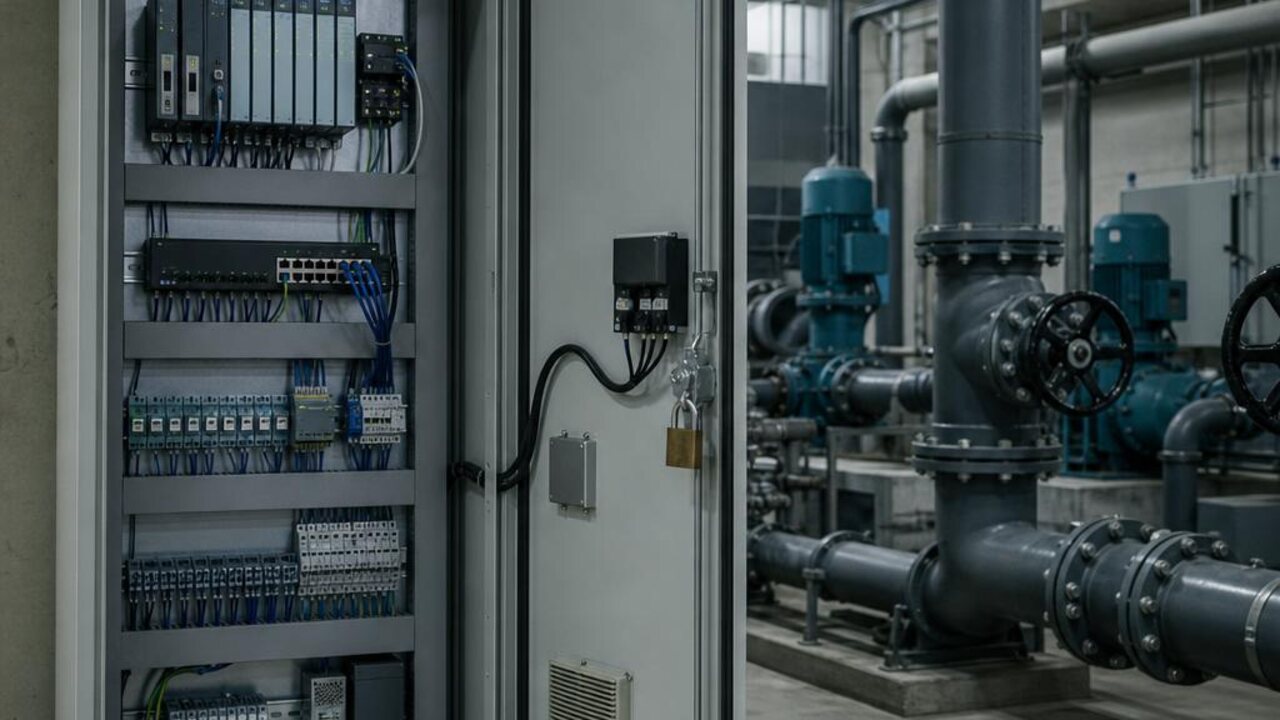
Los sistemas de control supervisor y adquisición de datos (SCADA) permiten que una pequeña sala de control supervise infraestructura repartida por todo un país: subestaciones, estaciones de bombeo, plantas de tratamiento. Ese alcance es la vulnerabilidad: SCADA nació sobre redes privadas de confianza, y décadas de modernización lo han conectado, a menudo de forma incremental e invisible, a las redes corporativas y a la internet que hay más allá.
El panorama de amenazas de los servicios básicos
Los servicios de electricidad y agua se enfrentan a todo el espectro: el ransomware criminal que se desborda desde la TI hacia las operaciones, la intrusión deliberada vinculada a Estados que se posiciona previamente en las redes de control, y el simple oportunismo contra equipos expuestos a internet. Los servicios básicos en regiones estratégicamente disputadas deben asumir que su infraestructura está siendo reconocida, se produzca o no un ataque.
El núcleo defensivo
La defensa de SCADA empieza por conocer y reducir la superficie de ataque: un inventario completo de los activos de campo y control, la eliminación de vías de red no documentadas, una segmentación estricta entre la TI corporativa y las zonas de control, un acceso remoto endurecido y auditado para proveedores y personal, y monitorización pasiva afinada a los ritmos estables y predecibles de la operación de los servicios básicos, donde las anomalías destacan con nitidez una vez que existe una línea base.
Operar durante un incidente
Los servicios básicos se juzgan por la continuidad, de modo que el plan importa tanto como el perímetro: procedimientos ensayados para operar los procesos críticos en modo manual o en isla, copias de seguridad probadas de la lógica de control y las configuraciones, y una respuesta a incidentes que incluya a los ingenieros que operan la planta. Un servicio que puede operar durante un compromiso ha eliminado la mayor parte de la influencia del atacante.
Dónde deben centrarse los operadores de servicios básicos
Los operadores de electricidad y agua protegen los servicios sin los que una población no puede vivir, de modo que la prioridad práctica es reducir y defender la superficie de ataque de SCADA antes de recurrir a nada exótico. Eso significa un inventario completo de los activos de campo y control, la eliminación de las conexiones no documentadas que dejan tras de sí décadas de modernización, una segmentación firme entre las zonas corporativas y de control, y monitorización pasiva afinada al ritmo predecible de la operación de los servicios básicos. La ventaja decisiva, sin embargo, es la capacidad de seguir suministrando electricidad y agua durante un compromiso: operación manual y en isla ensayada, copias de seguridad probadas de la lógica de control y planes de respuesta que incluyan a los ingenieros que operan la planta. Los operadores capaces de operar durante una intrusión eliminan la mayor parte de la influencia del atacante y mantienen firme su misión incluso cuando no se puede confiar en la red.
