
29 de abril de 2026
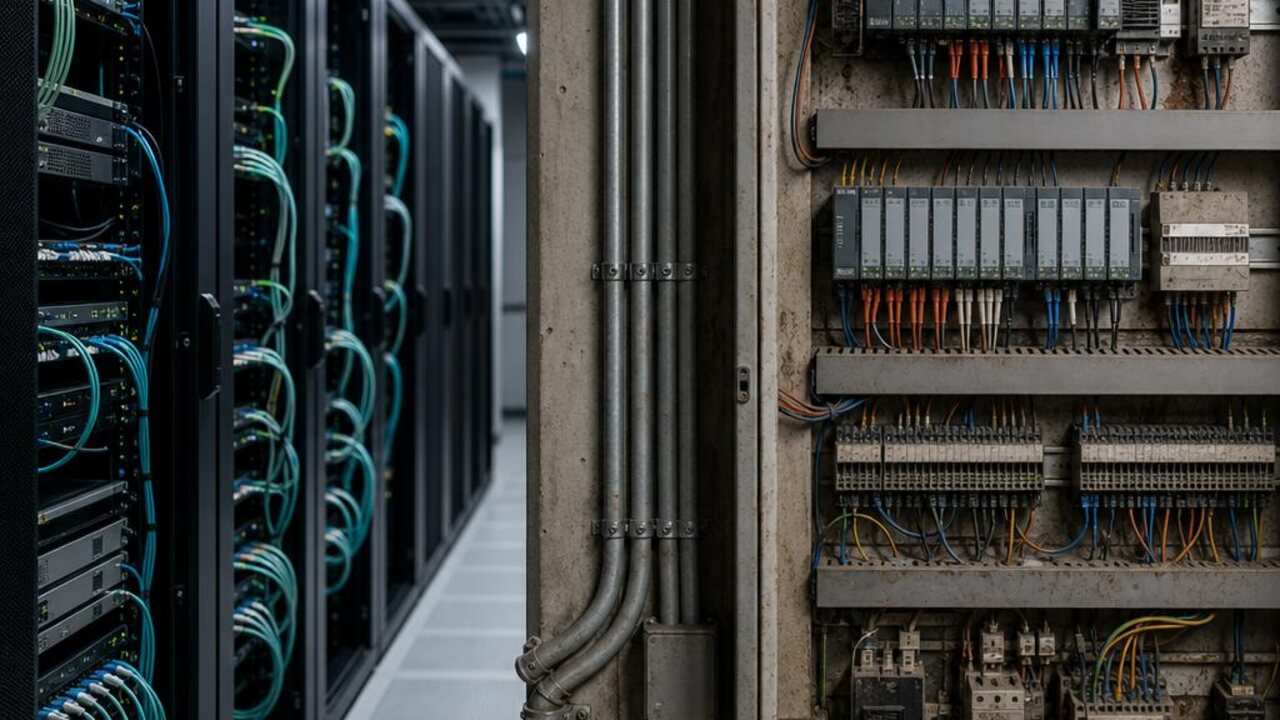
Mundos distintos, mismas palabras
La seguridad de TI protege la información: primero la confidencialidad, sobre hardware renovado cada pocos años, parcheado mensualmente y reiniciado a voluntad. La seguridad de TO protege los procesos físicos: primero la seguridad y la disponibilidad, sobre sistemas de control que funcionan durante veinte o treinta años, que a menudo no pueden parchearse sin una parada de planta y que jamás deben ser desestabilizados por las propias herramientas de seguridad.
Dónde se rompen las hipótesis de TI
Las prácticas estándar de TI pueden ser activamente peligrosas en TO. El escaneo agresivo de red ha colapsado controladores construidos mucho antes de que existiera ese tráfico. El software de agente no puede instalarse en hardware de control propietario. Las ventanas de parcheo forzado chocan con procesos continuos cuya detención cuesta enormidades. Incluso el cifrado puede entrar en conflicto con la temporización determinista que esperan los protocolos industriales.
Qué usa en su lugar la seguridad de TO
La caja de herramientas de TO es arquitectónica: segmentación por zonas y conductos que contiene una intrusión, pasarelas unidireccionales por donde los datos deben salir pero nunca entrar, monitorización pasiva que aprende el comportamiento normal del proceso y señala la desviación, controles compensatorios en torno a los sistemas no parcheables, y un control riguroso de las vías de acceso remoto por las que llegan la mayoría de los incidentes reales.
Una organización, dos disciplinas
El modo de fallo práctico es organizativo: equipos de TI que aplican reflejos de TI a plantas que no operan, e ingenieros que tratan la seguridad como una imposición externa. Los operadores que triunfan crean una capacidad conjunta, el conocimiento de ingeniería del proceso, el conocimiento de seguridad del adversario, y compran herramientas construidas para TO en lugar de adaptadas a ella.
La conclusión de fondo para los responsables de programa
Para los compradores de defensa e infraestructura crítica, el movimiento decisivo es dejar de adquirir la seguridad de TO como una extensión del catálogo de TI. Las herramientas que asumen parcheo frecuente, instalación de agentes y escaneo agresivo pueden poner activamente en peligro el proceso que se supone que protegen, y comprarlas malgasta presupuesto en un enfoque que los entornos industriales rechazan. La ventaja recae en los programas que reúnen a ingenieros de proceso y especialistas de seguridad bajo un único propietario responsable, y luego seleccionan herramientas construidas expresamente para TO, monitorización pasiva, segmentación por zonas y conductos, acceso remoto controlado, en lugar de productos de TI reetiquetados para la planta. Examinar al proveedor de ese instrumental importa tanto como sus funciones, pues vivirá dentro de sistemas de control de larga vida. Los propietarios que aciertan aquí protegen la disponibilidad y la seguridad sin importar la fragilidad de la TI al mundo físico.
