
29 avril 2026
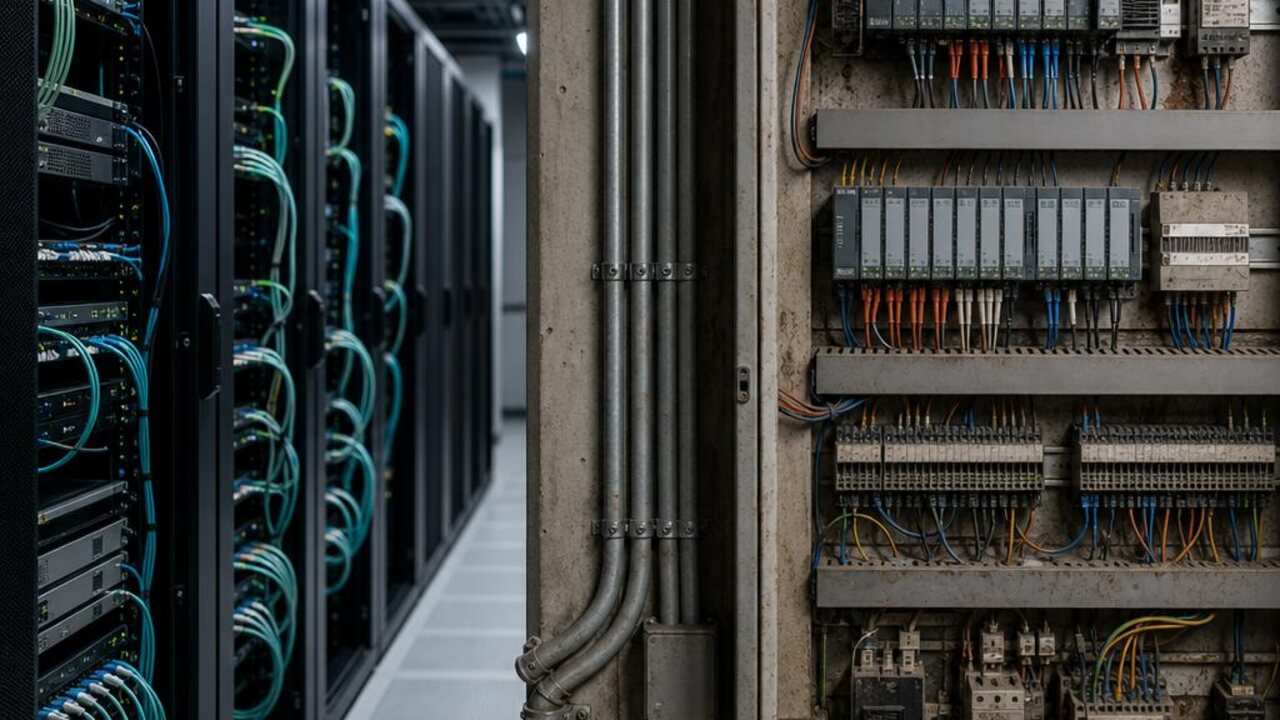
Des mondes différents, les mêmes mots
La sécurité informatique protège l'information : la confidentialité d'abord, sur du matériel renouvelé tous les quelques ans, corrigé chaque mois et redémarré à volonté. La sécurité OT protège des procédés physiques : la sûreté et la disponibilité d'abord, sur des systèmes de contrôle qui fonctionnent vingt ou trente ans, souvent impossibles à corriger sans arrêt d'usine, et que l'outillage de sécurité lui-même ne doit jamais déstabiliser.
Où les hypothèses informatiques s'effondrent
Les pratiques informatiques standard peuvent être franchement dangereuses en OT. Une analyse réseau agressive a fait planter des automates conçus bien avant l'existence d'un tel trafic. Les logiciels agents ne peuvent être installés sur du matériel de contrôle propriétaire. Les fenêtres de correctif imposées entrent en collision avec des procédés continus dont l'arrêt coûte énormément. Même le chiffrement peut entrer en conflit avec le cadencement déterministe qu'attendent les protocoles industriels.
Ce que la sécurité OT emploie à la place
La boîte à outils OT est architecturale : segmentation zone-et-conduit qui contient une intrusion, passerelles unidirectionnelles là où les données doivent sortir mais jamais entrer, surveillance passive qui apprend le comportement normal du procédé et signale les écarts, contrôles compensatoires autour des systèmes non corrigibles, et contrôle rigoureux des voies d'accès distant par lesquelles arrivent la plupart des incidents réels.
Une organisation, deux disciplines
Le mode d'échec pratique est organisationnel : des équipes informatiques appliquant des réflexes informatiques à des installations qu'elles n'exploitent pas, et des ingénieurs traitant la sécurité comme une contrainte imposée de l'extérieur. Les exploitants qui réussissent créent une capacité conjointe, connaissance d'ingénierie du procédé, connaissance en sécurité de l'adversaire, et achètent un outillage conçu pour l'OT plutôt qu'adapté à celle-ci.
L'essentiel pour les responsables de programme
Pour les acheteurs de la défense et des infrastructures critiques, le geste décisif est de cesser d'acquérir la sécurité OT comme une extension du catalogue informatique. Les outils qui présupposent des correctifs fréquents, l'installation d'agents et une analyse agressive peuvent franchement mettre en danger le procédé qu'ils sont censés protéger, et les acheter gaspille le budget sur une approche que les environnements industriels rejettent. L'avantage revient aux programmes qui associent ingénieurs de procédé et spécialistes de la sécurité sous un responsable unique, puis sélectionnent un outillage conçu spécifiquement pour l'OT, surveillance passive, segmentation zone-et-conduit, accès distant contrôlé, plutôt que des produits informatiques réétiquetés pour l'atelier. Vérifier le fournisseur de cet outillage importe autant que ses fonctionnalités, puisqu'il vivra au sein de systèmes de contrôle à longue durée de vie. Les propriétaires qui réussissent cela protègent la disponibilité et la sûreté sans importer la fragilité de l'informatique dans le monde physique.
