
Les sites isolés ne peuvent appeler à l'aide. Intégrez l'aide sur place.
La résilience des sites hors réseau suppose une sécurité qui fonctionne sans connectivité, des communications sans pylônes, une surveillance aérienne du périmètre et des systèmes de contrôle durcis, conçus avant la crise, non improvisés pendant.
Les secours les plus proches sont à des heures
Une mine isolée, une station de pompage sur un pipeline, une usine de traitement au bout d'une longue piste : ces sites partagent un fait dur. Quand quelque chose tourne mal, les secours ne sont pas à quelques minutes, mais à quelques heures. Il n'y a pas de maillage dense de connectivité sur lequel s'appuyer, pas d'intervenant au coin de la rue, et souvent aucune liaison fiable avec le monde extérieur. La résilience ne s'invoque pas sur l'instant ; elle se conçoit avant que les ennuis ne commencent.
Cela recadre tout le problème. La sécurité, les communications et la connaissance de la situation sur un site isolé ne sont pas des options que l'on ajoute quand une menace apparaît. Elles font la différence entre un incident contenu localement et un incident qui se propage sans frein parce que personne n'a rien su, personne n'a pu alerter, et que les systèmes censés tenir n'avaient tout simplement pas été conçus pour l'environnement où ils se trouvent.
C'est aussi un problème que la plupart des réponses sur étagère escamotent discrètement. Les fournisseurs conçoivent pour la connectivité, pour une équipe de maintenance à quelques minutes de route, pour une pièce de rechange livrée le lendemain. Une opération isolée n'a aucun de ces luxes, et une capacité qui en dépend n'est pas de la résilience : c'est de la résilience sur le papier, qui cède dès que l'environnement l'éprouve. Ce qu'il faut à un site isolé, ce sont des systèmes conçus pour l'isolement comme condition normale, non comme exception.
Une sécurité qui fonctionne quand la liaison tombe
La plupart des protections cyber présupposent la connectivité, un canal permanent vers une console cloud, un flux régulier de mises à jour. Un site isolé ou à air gap rompt cette hypothèse. L'assurance pour les systèmes déconnectés est conçue exactement pour ce cas : une sécurité pour les environnements isolés, à air gap et distants, qui tient même sans connectivité fiable, offerte par un partenaire sans ligne de reporting vers un gouvernement étranger.
C'est sur le réseau de contrôle du site que les enjeux sont les plus élevés. Le durcissement des systèmes de contrôle industriels est nativement OT, conçu pour les environnements SCADA et de contrôle où un arrêt signifie un procédé stoppé, voire pire, avec une couverture protocolaire profonde des standards que ces systèmes parlent réellement, y compris les réseaux à air gap sans aucune tolérance aux faux positifs. Il est éprouvé sur des réseaux électriques et des parcs de contrôle en service, la seule preuve qui compte pour un site qui ne peut se permettre d'être un cas d'essai.
Des communications qui n'exigent rien entre les deux radios
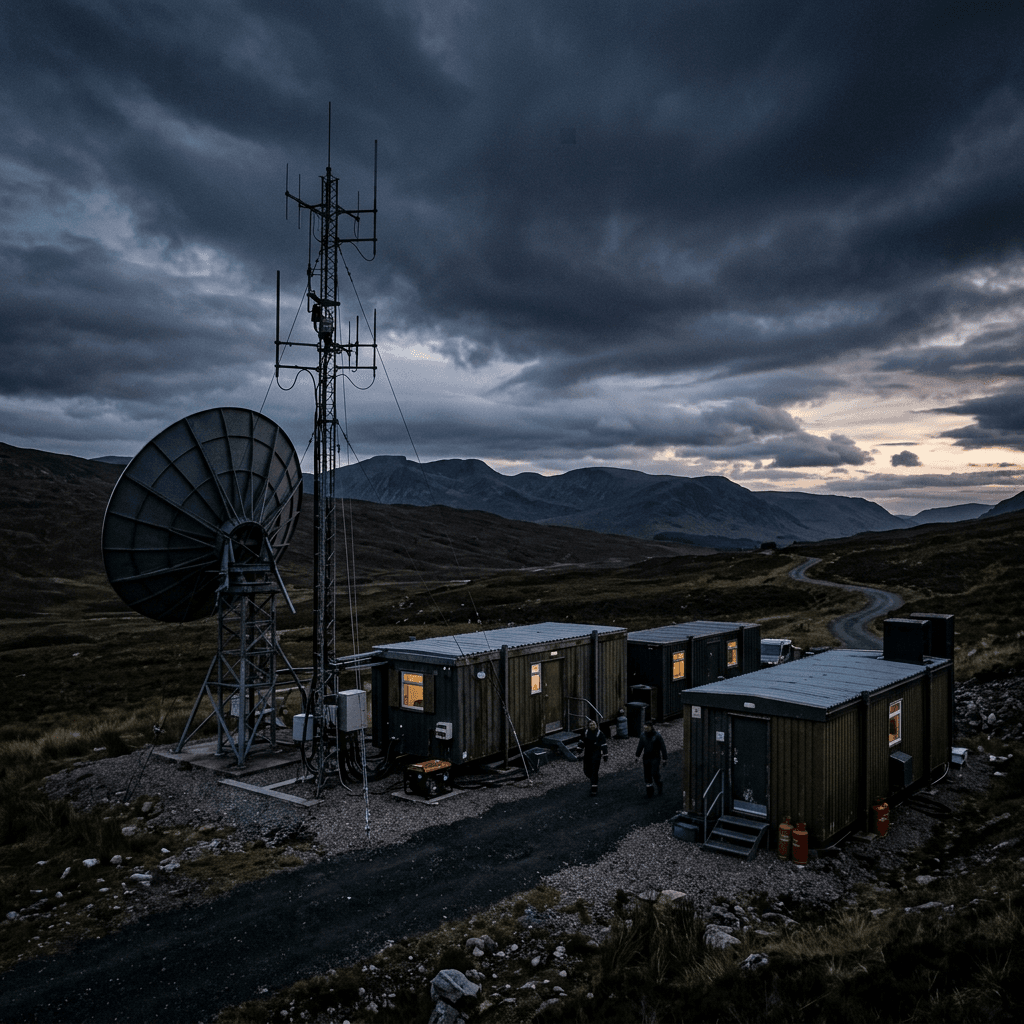
Quand le réseau tombe, et sur un site isolé, il tombera, la capacité à donner l'alerte ne peut dépendre d'une infrastructure absente. Les communications HF indépendantes de toute infrastructure fonctionnent là où pylônes, satellites et abonnements font défaut : des émetteurs-récepteurs compacts, réparables sur le terrain, sans rien entre les deux radios, déployables en réseau de contingence permanent pour un site ou une région.
Pour l'exploitation quotidienne, les radios logicielles reconfigurables donnent au site des communications qu'il peut adapter lui-même. Elles couvrent toute la bande HF, traitent les modes voix et numériques sur la radio sans ordinateur externe, et reposent sur un matériel ouvert et réparable sur le terrain, si bien que mode et bande changent au rythme des conditions du terrain plutôt qu'à celui d'un cycle d'acquisition. Cela compte là où le technicien le plus proche est à une journée de trajet et où la réparation doit être faisable sur place.
La réparabilité sur le terrain est ici la vertu discrète. Une radio scellée qui tombe en panne sur un site isolé est une radio qui repart dans un carton et attend des semaines son remplacement. Une radio ouverte et réparable est une radio qu'un technicien du site peut maintenir en service avec des pièces et un savoir disponibles localement, précisément la propriété qui distingue une capacité de communication sur laquelle une opération isolée peut compter d'une capacité qui n'a fonctionné que le jour de son installation.
Des yeux sur un terrain que l'on ne peut parcourir
Un périmètre isolé est trop vaste pour être patrouillé à pied et trop important pour rester sans surveillance. Les drones d'observation et de surveillance fournissent une image aérienne continue, plateformes multirotors et à voilure fixe dotées de capteurs stabilisés jour-nuit, diffusant la vidéo en direct vers une station de contrôle au sol via des liaisons chiffrées. Pour une mine ou un actif linéaire comme une piste de halage ou un pipeline, c'est la différence entre apprendre une intrusion ou un danger maintenant et l'apprendre après coup.
Parce que ces plateformes proviennent du fabricant de la chaîne plus large des systèmes sans pilote et anti-drones, l'image d'observation est conçue pour s'intégrer à la même architecture que les autres systèmes du site plutôt que de rester en silo. Le flux aérien n'est pas un gadget isolé ; c'est une couche de la connaissance de la situation que le site construit.
Un canal unique et responsable pour tout le site
L'avantage de bâtir la résilience ainsi, c'est qu'elle passe par un canal unique, responsable et non aligné, plutôt que par quatre fournisseurs déconnectés qui se renvoient la responsabilité dès qu'une défaillance survient. La couche de sécurité déconnectée, le parc de contrôle durci, les communications indépendantes de toute infrastructure et la surveillance aérienne sont assemblées pour fonctionner ensemble.
Rien de tout cela n'est spectaculaire, et c'est précisément le propos. La résilience d'un site isolé se décide bien avant l'incident, dans le fait que la sécurité fonctionne encore hors ligne, que l'alerte parte encore, et que quelqu'un puisse voir le périmètre. Intégrez l'aide sur place, et le site cesse de dépendre de secours qui, de toute façon, allaient arriver trop tard.


